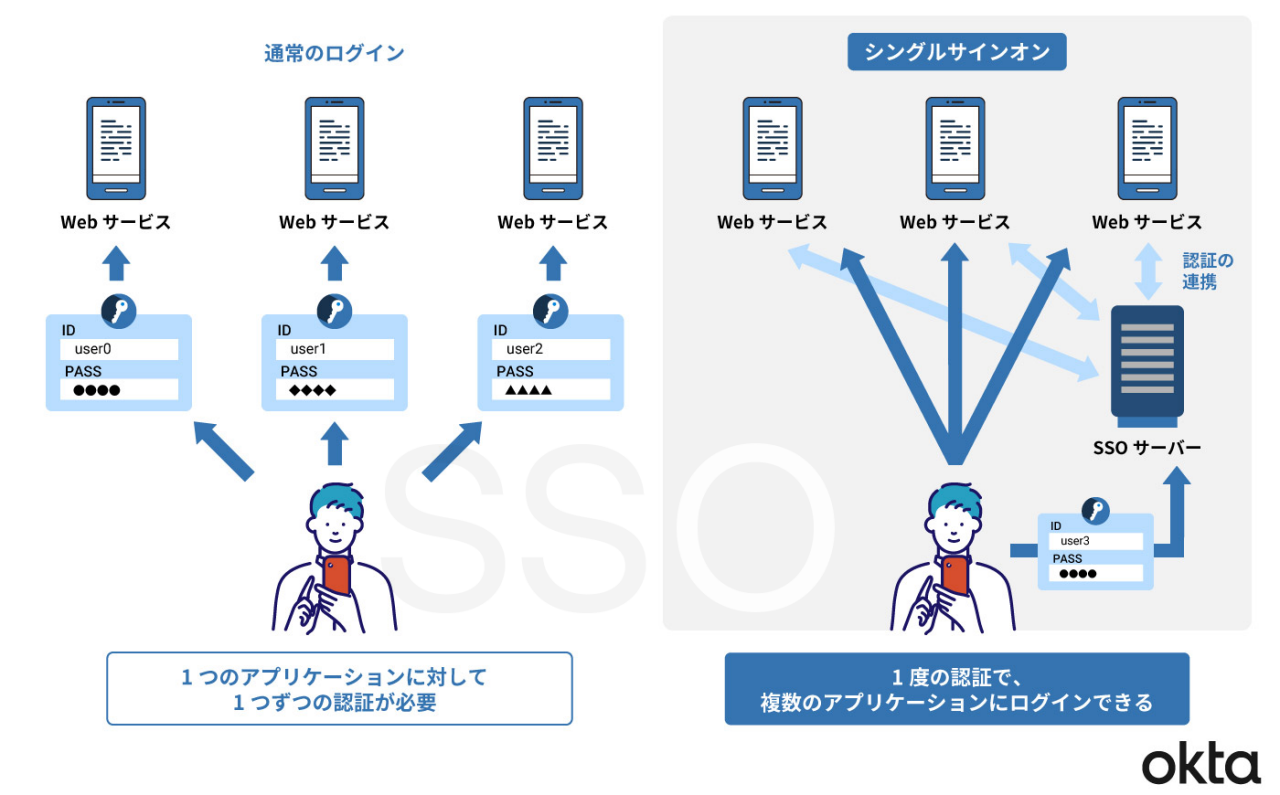
社内チャット、顧客管理ツール、クラウドストレージ、会計ソフト――1日に何度も繰り返すログイン作業とパスワードの再設定通知に、多くのビジネスパーソンが頭を抱えています。こうした認証の手間を一掃し、1回のサインオンですべての連携サービスへアクセス可能にする技術が「シングルサインオン(SSO)」です。
しかし、業務効率を劇的に高める一方で、「マスターキーが1つになる」ことへのセキュリティ的不安を訴える声も少なくありません。利便性の裏にどのような落とし穴があり、企業はどう対策を講じるべきなのか。認証基盤の仕組みから主要方式の比較、2026年における最新の防衛策まで、専門的な視点から解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:シングルサインオンの導入メリットは、煩雑なパスワード管理の撤廃とユーザー体験の向上、情シス部門の運用負荷軽減にある。
- 要点2:最大の危険性は「親アカウントの侵害が全サービスへの侵入を許す」点であり、多要素認証(MFA)の併用が安全運用の絶対条件となる。
- 要点3:SAMLやOIDCなどの認証方式を理解し、Microsoft Entra ID(旧Azure AD)やOktaなど信頼性の高いIdPプロバイダを適切に選定することが肝要である。
【仕組みと基礎】シングルサインオン(SSO)とは?ID連携の基本構造
シングルサインオン(SSO)とは、ユーザーが一度の認証プロセスを完了するだけで、あらかじめ連携された複数の独立したアプリケーションやクラウドサービスにログインできる認証基盤の仕組みです。
この仕組みの核となるのが、認証情報を一元管理する「IdP(アイデンティティ・プロバイダ)」と、実際に業務で利用する各種クラウドサービスなどの「SP(サービス・プロバイダ)」による役割分担です。従来のように各サービス側で個別にIDとパスワードを保持・照合するのではなく、IdPが「この人物は間違いなく本人である」と確認した証明書(トークン)を発行し、各SPへ安全に渡すことでアクセスを許可します。
これにより、ユーザーはサービスごとにID・パスワードを記憶したり打ち直したりする必要が一切なくなります。
【メリット徹底検証】パスワード管理の疲弊解消と業務効率化のリアル
シングルサインオンを導入する最大のメリットは、日常業務における生産性の飛躍的な向上です。企業内で利用するSaaSが増加の一途をたどるなか、社員一人あたり十数個に及ぶパスワードの記憶・入力作業は、目に見えない莫大な時間的ロスを生んでいました。
SSOの導入によってもたらされる主な恩恵は次の通りです。
- パスワード管理の負担解消:複雑なパスワードをいくつも覚える必要がなくなり、「パスワードの使い回し」や「付箋へのメモ」といった危険な運用を根絶できます。
- IT部門(情シス)の負担軽減:社内問い合わせの大部分を占めていた「パスワード忘れによるリセット対応」が激減し、管理者は本来注力すべき戦略的IT投資にリソースを割くことができます。
- 退職者アカウントの即時停止:社員の退職時、IdP側でメインアカウントを1つ無効化するだけで、連携するすべての業務アプリへのアクセスを一括遮断できます。アカウントの消し忘れによる不正アクセスを防止する強力な統制力が手に入ります。
【危険性とデメリット】「一度のログイン」が招く壊滅的リスクの真相
「1回ログインするだけで全て使える」という利便性は、攻撃者にとっても「1つの鍵を奪えば全てを乗っ取れる」ことを意味します。この単一障害点(Single Point of Failure)化こそが、シングルサインオンが抱える決定的なデメリットであり危険性です。
具体的には、以下のような脅威を常に警戒しなければなりません。
- 親アカウント突破による全滅リスク:フィッシング攻撃やソーシャルエンジニアリングによってIdPの認証情報が盗まれると、業務メールから顧客データベース、財務情報まで、連携された全システムへ侵入を許してしまいます。
- 端末の放置・盗難による不正操作:ログイン状態のPCやスマートフォンを画面ロックせずに放置した場合、第三者がワンクリックであらゆる社内システムを閲覧・操作できてしまいます。
- IdPのシステム障害による全業務停止:クラウド型の認証プロバイダに通信障害やサーバーダウンが発生すると、社内の全サービスに一斉にログインできなくなり、業務が完全にストップするリスクを孕んでいます。
【認証方式の比較】SAML・OIDC・Active Directory連携の違い
シングルサインオンを安全かつ安定して稼働させるには、自社のインフラに適した認証プロトコル(通信規格)の選定が欠かせません。主要な方式の特徴を比較します。
| 認証方式 | 主な用途・特徴 | メリット・デメリット |
|---|---|---|
| SAML 2.0認証 | 企業のエンタープライズSaaS連携における世界標準。XMLベースのデータ連携。 | 高いセキュリティと幅広いB2B対応。設定がやや複雑。 |
| OpenID Connect (OIDC) | OAuth 2.0を拡張したJSONベースの規格。モバイルアプリや最新Web向け。 | 実装が容易で動作が軽量。現代のクラウド開発で急速に普及。 |
| オンプレミスActive Directory連携 | 社内ネットワーク(Kerberos認証等)を基盤とした社内端末・サーバ統括。 | 既存の社内資産と親和性が高いが、クラウド単体での利用には不向き。 |
| 代理認証(フォームベース) | SSO非対応のレガシーシステムに対し、ツールが代わりにID/PWを自動代入。 | 古い独自システムにも適用可能だが、パスワード自体は残るため根本解決にはならない。 |
【必須のセキュリティ対策】多要素認証(MFA)とIdPプロバイダ選定の極意
シングルサインオンの脆弱性を塞ぐために絶対不可欠となるのが、多要素認証(MFA)の義務化と、コンテキストに応じたアクセス制御です。
パスワード単体(知識情報)による認証を廃止し、スマートフォンの認証アプリやプッシュ通知、FIDO2に準拠したセキュリティキー、生体認証(所持・生体情報)を組み合わせることで、万が一パスワードが漏洩しても不正アクセスを未然に遮断します。
さらに、接続元のIPアドレス、アクセス元の国、端末のセキュリティパッチ適用状況、普段と異なる不審な行動パターンをAIがリアルタイムに判定する「リスクベース認証」や「条件付きアクセス」を組み合わせるのが、現代のゼロトラスト環境における標準的なセキュリティ対策です。
【製品比較と評判】Azure AD(Entra ID)やOktaなど主要ツールの選び方
企業の基幹となるIdPプロバイダ製品は、既存環境との親和性と管理性で評価が分かれます。
- Microsoft Entra ID(旧Azure AD):Windows端末の管理やMicrosoft 365を主軸とする企業において圧倒的なシェアと評判を誇ります。オンプレミスのActive Directoryとハイブリッド同期が可能で、条件付きアクセス制御も極めて強力です。
- Okta Workforce Identity Cloud:中立的な独立系IdPとして、数千種類を超えるSaaSとの事前統合テンプレート(OIN)を持ち、異種クラウドが混在するマルチクラウド環境においてトップクラスの柔軟性を発揮します。
- HENNGE OneやTrustLogin(GMO):手厚い日本語サポートや国産SaaSとの連携実績、比較的リーズナブルな料金体系を強みとし、国内の中堅・中小企業から根強い支持を集めています。
【シングル サイン オン】に関するよくある質問(FAQ)
Q1:SSOを導入すると、マスターパスワードを忘れたときにどうなりますか?
A1:IdPのマスターパスワードを紛失した場合、ユーザー自身では各サービスへログインできなくなります。ただし、多要素認証(MFA)を用いたセルフリカバリー機能や、社内IT管理者の承認プロセスを通じて、安全に本人確認を行なった上で再発行が可能です。
Q2:小規模なチームや中小企業でもSSOを導入する価値はありますか?
A2:大いにあります。少人数の組織であっても、Google WorkspaceやMicrosoft 365の標準機能を活用すれば追加コストを抑えて手軽にSSO連携を始められます。退職者のアクセス権限を即座に消去できるため、情報漏洩防止の観点からも極めて効果的です。
Q3:社内で使っている古い独自システムもSSO化できますか?
A3:SAMLやOIDCに対応していないレガシーシステムであっても、「リバースプロキシ方式」や「代理認証方式(エージェントがID/PWを自動入力)」を採用する製品を選ぶことで、SSOの管理下に組み込むことが可能です。
まとめ:利便性とセキュリティを両立する次世代ID基盤の構築へ
シングルサインオンは、単なる「パスワード入力を省略する時短ツール」ではありません。企業の境界型防御が崩壊し、あらゆる場所からクラウドへアクセスする時代において、強固な本人認証と権限管理を一手に担うゼロトラストセキュリティの中枢です。
「1つの鍵が破られれば全滅する」というリスクを正しく認識し、多要素認証(MFA)や条件付きアクセスを確実に組み合わせること。利便性と堅牢な守りを両立させた認証基盤の構築こそが、企業のデジタル競争力を支える土台となります。 (出典: シングル サイン オン(Yahoo!ニュース))